Planeta OpenAlt

Mohou školní verzi Copilota používat děti mladší 15 let? Ano, ale ne všechny.

05.
listopadu
Václav Maněna

Tohle je bohužel pro Microsoft naprosto typické: jakmile chcete najít jednoznačnou odpověď na celkem jednoduchou otázku, ztratíte se v džungli dokumentů a v horším případě i naprosto obecných a ve skutečnosti nicneříkajících odpovědí lidí, kteří „tomu rozumí“. Velice často to také skončí doporučením, ať se zeptáte pana Klatovského. Jeho stránky jsou každopádně skvělým zdrojem inspirace a užitečných informací pro školy. Jak brzy zjistíte, není to vůbec jednoduché.

Zásadní jsou pro nás tři dokumenty, kte kterým se mimochodem každý snadno dokliká přímo z Copilota:

  1. Prohlášení společnosti Microsoft o zásadách ochrany osobních údajů
  2. Smlouva o poskytování služeb společnosti Microsoft
  3. Nápověda a studium pro Microsoft Copilot

V poskytnutých zdrojích není výslovně uvedeno, zda mohou školní verzi Copilota používat děti mladší 15 let, ani zde není zmíněn konkrétní věkový limit 15 let.

Zdroje k tématu produktů pro školy a dětských účtů uvádějí pouze tyto informace:

  • Pravidla a správa školy: Používání produktů Microsoftu v rámci školního účtu podléhá zásadám a správě konkrétní školy či vzdělávací instituce.
  • Ochrana osobních údajů žáků (K-12): U školních produktů (jako je Microsoft 365 Education) Microsoft neshromažďuje data nad rámec vzdělávacích účelů, neprodává je, nepoužívá pro reklamu ani nevytváří profily studentů.
  • Obecný věkový souhlas u účtů Microsoft: U osobních účtů vyžaduje Microsoft souhlas rodičů u dětí mladších 13 let (případně vyššího věku podle místních zákonů).

Ano, dítě na prvním stupni základní školy (školní kategorie K-12) může školní Microsoft 365 používat. V podmínkách není stanoven žádný minimální věkový limit, který by žákům základních škol bránil v používání školního účtu.

Používání však podléhá těmto hlavním podmínkám a pravidlům:

  • Správa a zásady školy: Školní účet poskytuje a spravuje přímo škola nebo vzdělávací instituce. Používání služeb podléhá interním pravidlům a nastavení správce dané školy.
  • Pouze pro vzdělávací účely: U školních produktů (jako je Microsoft 365 Education) Microsoft neshromažďuje ani nepoužívá osobní údaje žáků nad rámec toho, co je nutné pro oprávněné školní účely.
  • Zákaz reklamy a prodeje dat: Osobní údaje žáků Microsoft nesmí prodávat, pronajímat ani využívat pro cílenou reklamu či jiné komerční účely.
  • Zákaz vytváření profilů: Microsoft nevytváří osobní profily žáků, pokud to není přímo nutné pro podporu výuky nebo pokud k tomu nedali svolení rodiče či zákonní zástupci.
  • Dohled školy nad účtem: Správce školy má kontrolu nad účtem žáka a může přistupovat k datům a komunikaci v rámci tohoto školního prostředí.

A teď pozor: přestože jsou všechny tři dokumenty odkazovány přímo z Copilot Chatu, o používání Copilot Chatu (tedy toho, čemu většina lidí říká jen Copilot) dětmi se z nich to podstatné nedozvíme. Dostaneme se k tomu v následujícím textu. Plně chápu a respektuji, že teď to může vypadat jako že si z toho všeho dělám legraci. Když vydržíte do konce, dostanete jednoznačnou odpověď. Ale předtím si musíme pár věcí ujasnit.

Proč se věkové limity tak snadno pletou?

Mnoho rodičů znejistí, když si přečtou v podmínkách Microsoftu odstavec věnovaný dětem. Smlouva o poskytování služeb společnosti Microsoft v sekci 4.a.iii (Děti a účty) uvádí, že vytvořením účtu uživatel potvrzuje dosažení věku dospělosti, případně vyžaduje souhlas rodiče či zákonného zástupce (u dětí pod 13 let je povinný souhlas přes rodičovský účet).

Kde je tedy háček? Tato smlouva se vztahuje výhradně na osobní (spotřebitelské) účty, jako jsou soukromé účty pro Xbox, Outlook.com nebo osobní OneDrive.

Sama Smlouva o poskytování služeb v sekci 4.c (Pracovní nebo školní účty) výslovně stanoví, že pokud přistupujete k produktům prostřednictvím školního nebo pracovního e-mailu, tyto spotřebitelské podmínky se na vás nevztahují. Školní účet (Microsoft Entra ID) totiž nevytváří dítě ani rodič, ale zřizuje jej přímo škola na základě samostatné smlouvy s Microsoftem.

Osobní versus školní účet Microsoft

Pro lepší přehlednost si shrňme klíčové rozdíly mezi tím, když dítě používá soukromý účet založený doma, a tím, když pracujete se školním účtem zřízeným základní školou:

ParametrOsobní účet Microsoft (Spotřebitelský)Školní účet Microsoft 365 Education (K-12)
Právní úpravaSmlouva o poskytování služeb MicrosoftPodnikové podmínky a smlouva mezi školou a Microsoftem
Zřízení účtuRegistruje dítě/rodič samostatně na webu.Zřizuje a spravuje výhradně IT správce školy.
Věkový souhlasVyžadován souhlas rodiče (pod 13 let).Škola spravuje účet; věková omezení jednotlivých služeb však musí respektovat.
Využití osobních datSlouží k personalizaci a zobrazení reklam.Přísně omezeno pouze na oprávněné školní účely.
Cílená reklamaMůže se zobrazovat (mimo děti pod 18 let).Zákaz cílené reklamy i prodeje dat žáků.
Správa a dohledRodič přes rozhraní Microsoft Family Safety.IT správce školy (má dohled nad účtem i daty).

5 zlatých pravidel ochrany soukromí žáků na základních školách (K-12)

Jakmile škola zřídí pro žáka účet v rámci prostředí Microsoft 365 Education, vstupují v platnost velmi přísná pravidla ochrany osobních údajů. Prohlášení společnosti Microsoft o zásadách ochrany osobních údajů v části věnované školním produktům pro kategorie K-12 (základní a střední školy) garantuje následující závazky:

  1. Zákaz nadbytečného shromažďování dat: Microsoft neshromažďuje ani nepoužívá osobní údaje studentů nad rámec toho, co je nezbytné pro oprávněné vzdělávací nebo školní účely.
  2. Zákaz prodeje a pronájmu dat: Osobní údaje žáků Microsoft nesmí v žádném případě prodávat ani pronajímat třetím stranám.
  3. Zákaz využívání osobních údajů žáků k reklamním účelům v rozsahu příslušných závazků Microsoftu: Údaje žáků se nesmí používat ani sdílet pro reklamní či komerční účely (včetně přizpůsobené reklamy).
  4. Zákaz vytváření profilů: Microsoft nevytváří osobní profily studentů. Výjimkou je pouze přímá podpora výuky nebo případ, kdy k tomu dali výslovný souhlas rodiče či plnoletí žáci.
  5. Vázanost dodavatelů: Všechny tyto povinnosti a přísné závazky musí bezvýhradně dodržovat i případní externí dodavatelé služeb.

Jak je to se školní verzí Microsoft Copilot?

S nástupem generativní umělé inteligence vyvstává otázka, zda mohou děti na 1. stupni bezpečně používat také nástroj Microsoft Copilot. Jenže pod označením Copilot se skrývá hned několik různých produktů a funkcí. Copilota můžeme potkat například ve Wordu, Excelu nebo PowerPointu. Nás ale ve škole zajímá především Microsoft 365 Copilot Chat, tedy AI asistent, se kterým mohou žáci komunikovat prostřednictvím chatu. A právě u něj to není tak jednoduché.

Pokud žák používá Copilot Chat prostřednictvím oprávněného školního účtu, vztahuje se na jeho konverzace ochrana podnikových dat (Enterprise Data Protection). Jak popisuje nápověda k ochraně osobních údajů v Microsoft Copilot, tento režim zajišťuje:

  • Ochranu konverzací v rámci školního prostředí: Zadané dotazy (prompty) ani odpovědi se neukládají do veřejných databází a nejsou přístupné třetím stranám.
  • Trénování AI modelů je vypnuté: Konverzace žáků se nepoužívají k trénování velkých jazykových modelů (LLM) Microsoftu ani OpenAI.
  • Dohled školy: Přístup k samotné aplikaci Copilot řídí správce školní sítě. Pokud se škola rozhodne Copilota pro mladší žáky vypnout nebo omezit, může tak učinit přímo v administraci.

To všechno zní dobře. Jenže ochrana osobních údajů je jedna věc a oprávnění žáka používat konkrétní službu je věc druhá.

Microsoft v dokumentu Enable Copilot Chat for learners výslovně uvádí, že žáci mladší 13 let nemohou Copilot Chat používat. U žáků od 13 do 17 let musí škola správně nastavit věkovou kategorii účtu a přístup ke službě. Ve školách K–12 je přístup pro tuto skupinu standardně vypnutý. Totéž potvrzuje dokonce česká dokumentace licencování Microsoft Copilot.

Hranicí tedy není 15, ale 13 let. Pro třináctiletého nebo čtrnáctiletého žáka není samotný věk překážkou. Pro dvanáctiletého žáka ano. Vím a chápu, že tohle zkrátka jako učitelé a správci ICT číst nechcete. A strašně se těším na to, až se do mě nějaký zástupce Microsoftu opře a úplně tenhle článek rozmetá.

Shrnutí a doporučení pro rodiče i školy

Pokud tedy vaše dítě dostane ve škole přihlašovací údaje k Microsoft 365 (např. e-mail ve tvaru jmeno.prijmeni@skola.cz), nemusíte se obávat porušování věkových limitů ze spotřebitelských podmínkách.

Hlavní zásady pro praxi:

  • Školní účet zřizuje a spravuje škola: Účet slouží k výuce. Správce školy má právo k účtu přistupovat a spravovat jej.
  • Nenahrazujte školní účet osobním: Pro školní úkoly vždy používejte přidělený školní účet, nikoliv soukromý Microsoft účet vytvořený doma, u něhož platí jiná pravidla pro zpracování dat.
  • Komunikujte se školou: V případě jakýchkoliv dotazů ohledně nastavení soukromí či zapnutých aplikací kontaktujte IT správce nebo vedení školy.

Jednoznačná odpověď

Školní Microsoft 365 mohou používat i mladší děti, ale Copilot Chat je určen až žákům od 13 let, a ani jim se nemusí zpřístupnit automaticky.

Líbí se vám moje práce?

Pokud vám moje práce dává smysl, můžete mě podpořit malým příspěvkem nebo jinak.
Jak dělám frontend backendově

04.
listopadu
Josef Jebavý
Trendem je řešit všechno frontendově a AI to ještě podporuje. Backend a PHP ale mrtvé nejsou. V článku podle mé přednášky shrnuji rizika frontendově těžkých aplikací a výhody backendového přístupu se Symfony.

BUMeeting 2026: Letos hrajeme konferenční fotobingo s Gemini jako neúprosným porotcem

04.
listopadu
Pavel Hodál
BUMeeting 2026: Letos hrajeme konferenční fotobingo s Gemini jako neúprosným porotcem Pavel Hodál
Každý rok máme na konferenci BUMeeting, kterou spoluorganizuji, nějakou doprovodnou hru. 
Letos jsem se rozhodl posunout pasivní sezení na přednáškách o úroveň výš a zapojit do dění moderní technologie. 

Pro účastníky jsem připravil interaktivní Bingo, fotografickou bojovku, ve které hlavní roli porotce i baviče sehrává umělá inteligence.

Pokud na konferenci zrovna nejste, nezoufejte. Samotnou hru sice necháváme exkluzivně pro účastníky v sále, ale vy můžete sledovat živý přenos všech úlovků přímo na naší veřejné zdi fotek.

Dějiny Československa se psaly i ve vaší obci. Pomozte je zachovat na Wikipedii

04.
listopadu
Wikimedia ČR

Spolek Wikimedia Česká republika zve veřejnost, aby pomohla na Wikipedii zachytit československé dějiny – včetně těch spojených s historií jednotlivých měst a obcí. Do výzvy Československo se mohou lidé do 10. prosince zapojit psaním článků nebo nahráváním fotografií. Začátečníkům pomohou zkušené lektorky a lektoři na společných setkáních – i online.

Dějiny Československa tvoří nejen významné historické události, ale také každodenní život – příběhy místních škol, spolků, továren a osobností. K jejich zachování na Wikipedii zve spolek Wikimedia Česká republika prostřednictvím soutěžní výzvy Československo. Zapojit se může kdokoliv: místní patriotky a patrioti, pamětníci a pamětnice i všichni další zájemci o minulost. Předchozí zkušenosti s úpravami Wikipedie nejsou potřeba.

Sedmý ročník výzvy se zaměřuje na období od vzniku Československa v roce 1918 až po jeho zánik v roce 1992. Jejím cílem je doplnit a zpřístupnit informace o této části společné historie na Wikipedii. Do 10. prosince mohou lidé psát nové články nebo rozšiřovat ty stávající. Texty mají být podložené věrohodnými zdroji a při jejich uložení je třeba do shrnutí editace uvést hashtag #ceskoslovensko. Přispět lze také tematickými fotografiemi, které je možné nahrát do soutěžní kategorie na svobodném úložišti Wikimedia Commons.

Díky výzvě už na Wikipedii letos přibyl například článek o Janu Machálkovi, rodákovi z Kunovic u Uherského Hradiště. Před gestapem uprchl do zahraničí jako student uherskohradišťského gymnázia. Ve Velké Británii vstoupil do letectva RAF a složil maturitu, ve 21 letech však zemřel po havárii letounu při výcviku. Dosud chybějící heslo o něm napsal wikipedista Karelkam.

„Příběhy lidí a míst nám pomáhají pochopit, jak se velké dějiny promítaly do každodenního života. Díky Wikipedii je můžeme zachovat a zdarma zpřístupnit všem, koho zajímá naše společná československá minulost,“ říká Klára Joklová, výkonná ředitelka Wikimedia Česká republika.

Součástí výzvy jsou také editatony – společná setkání, při kterých účastnice a účastníci doplňují Wikipedii s pomocí zkušených lektorek a lektorů. Předchozí zkušenosti s editováním nejsou potřeba. Hlavní editaton se uskuteční 25. listopadu od 15 do 19 hodin v pražském sídle Seznam.cz a online. Na programu je také přednáška fact-checkingového týmu Seznamu o ověřování informací. Další editaton, zaměřený na dramatické dílo Václava Havla, proběhne 4. prosince od 15 do 19 hodin v Ústřední knihovně Městské knihovny v Praze. Na obě akce je nutné se předem zaregistrovat, a to i v případě online účasti na listopadovém setkání.

Prvních sto účastnic a účastníků soutěže dostane pár stylových ponožek od partnera výzvy, Klubu Pánů z Ponožkovic. Další ceny čekají na ty nejlepší.

Více informací na ceskoslovensko.wikimedia.cz

Vyšla Fedora 45!

Na stránkách fedoramagazine.org bylo oficiálně oznámeno vydání Fedory 45. Ve finální verzi vychází šest oficiálních edic: Workstation a KDE Plasma Desktop pro desktopové, Server pro serverové, Fedora Cloud pro cloudové nasazení, IoT pro internet věcí a Fedora CoreOS pro ty, kteří preferují neměnné systémy. Vedle nich je k dispozici také atomické verze jako Silverblue a Kionite, alternativní desktopy a k tomu laby – upravené vydání Fedory například pro designery, robotiku, vědecké použití atd. Můžete tedy začít stahovat a instalovat!

Stažení

Ke stažení jsou k dispozici jak oficiální edice, tak i spiny, laby a ARM verze. V prvních hodinách po vydání mohou být servery přetížené. V takovém případě můžete stahovat pomocí torrentů. Vizte také stránku Jak stáhnout. Uživatelům Windows a macOS se na getfedora.org ke stažení nabízí místo obrazu Fedora Media Writer, jednoduchý nástroj, který jim pomůže vybrat verzi Fedory, stáhne ji a nahraje na vybraný USB flash disk. Uživatelům Linuxu jsou i nadále primárně nabízeny přímo obrazy.

Vytvoření instalačního média

Obraz vám pomůže na USB flash disk nahrát a instalační médium vytvořit již zmiňovaný Fedora Media Writer. Verze pro Windows a macOS naleznete přímo na getfedora.org. Uživatelé Fedory jej mohou nalézt v GNOME Software nebo v balíčku s názvem mediawriter. Uživatelé ostatních distribucí si mohou stáhnout verzi pro Flatpak. U Fedora Media Writeru není potřeba obraz dopředu stahovat (i když i to je možné), ale můžete jej stáhnout pomocí něj. Žádný jiný nástroj (kromě dd) se nedoporučuje, protože s ním není Fedora oficiálně testovaná. Chcete-li obraz vypálit na DVD, můžete použít třeba program Brasero nebo v Nautilu kliknout pravým tlačítkem na obraz a dát Zapsat na disk.

Upgrade

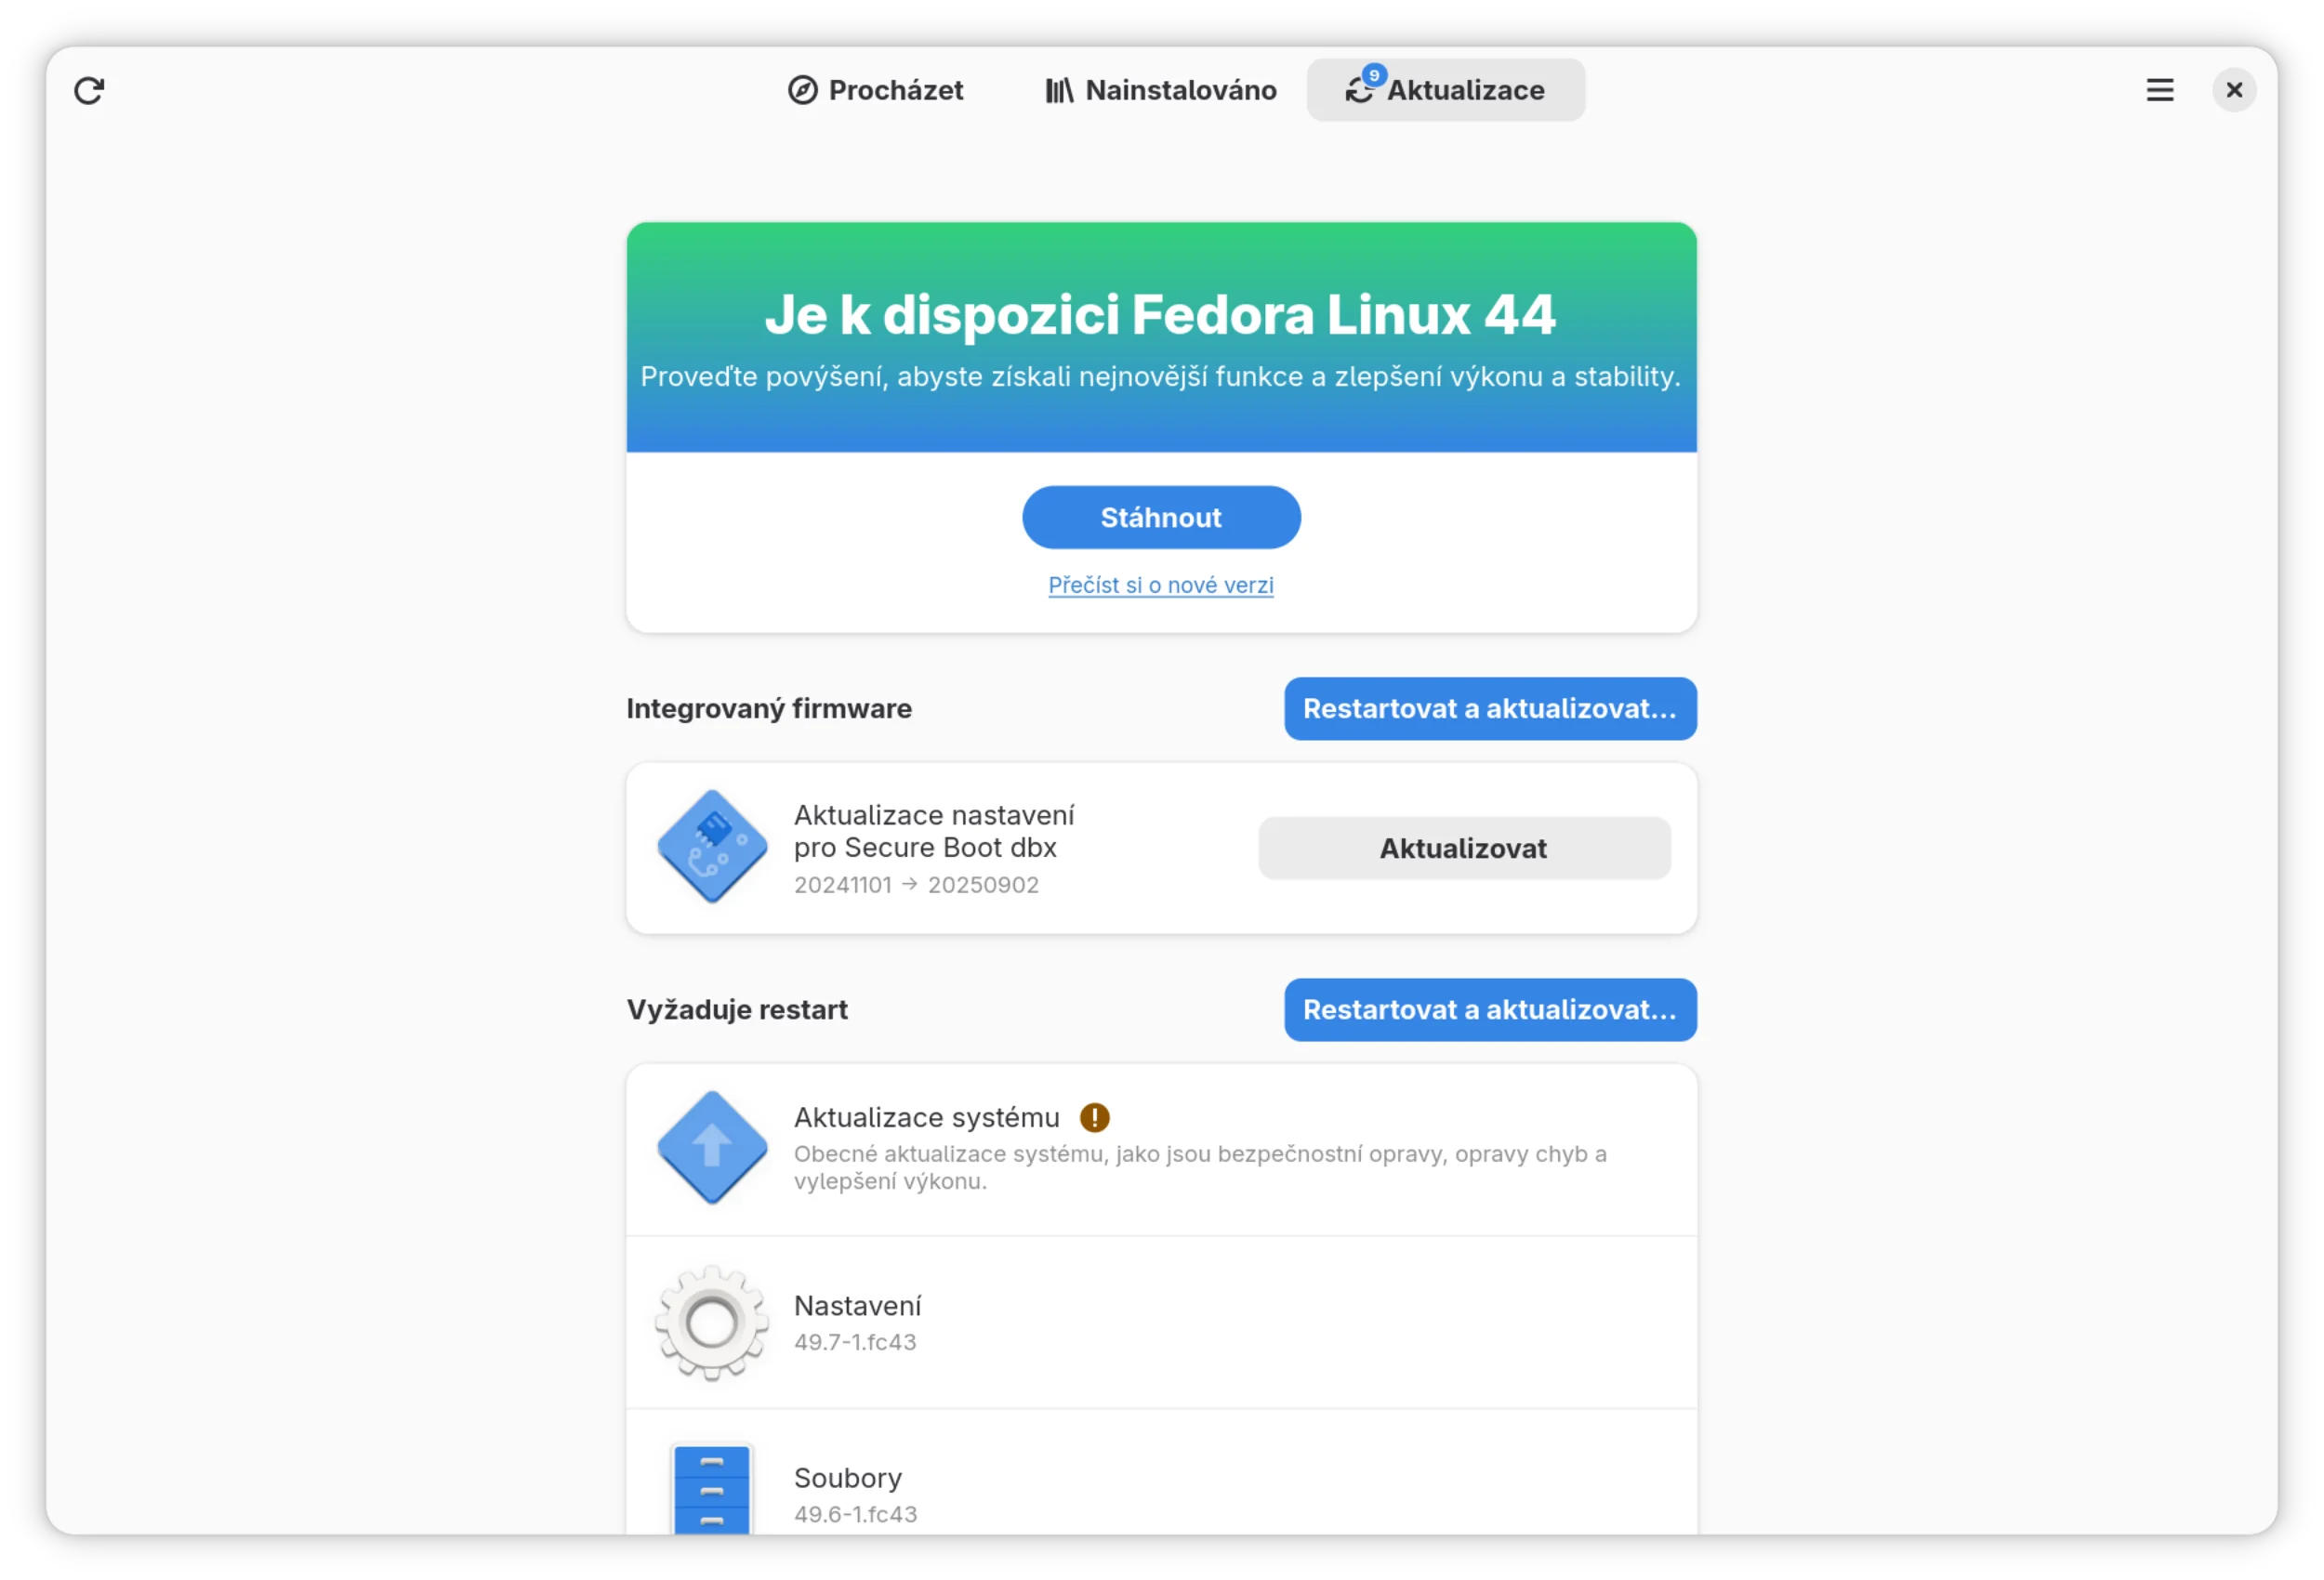
Uživatelům Fedora Workstation bude upgrade nabídnut přes GNOME Software. Během několika dní po vydání by se měl na obrazovce Aktualizace objevit panel, který jim upgrade na novou verzi nabídne. Měli by o tom být informováni také upozorněním. Celou věc můžete uspíšit tak, že na obrazovce Aktualizace kliknete tlačítko v levém horním rohu, které vyvolá okamžitou aktualizaci metadat. Chcete-li upgradovat v příkazové řádce, použijte plugin pro DNF. Nainstalujte balíček dnf-plugin-system-upgrade a spusťte proces příkazem sudo dnf system-upgrade download --releasever=45. Může se stát, že některý balíček není upgradovatelný a DNF odmítne systém upgradovat. V takovém případě přidejte parametr --allowerasing. Po úspěšném dokončení, spustíte samotný proces upgradu příkazem sudo dnf system-upgrade reboot. Více informací naleznete v instrukcích k upgradu.

Pro upgrade můžete použít taky neoficiální nástroj fedora-upgrade, který je vyvíjený Mirkem Suchým a který umožňuje upgrade za plného běhu systému a jehož balíček naleznete v repozitářích. Jedná se ovšem o oficiálně netestovaný nástroj, který je určený pouze pro uživatele, kteří ví, co dělají.

Máte-li již nainstalovanou předfinální Fedoru 45 (např. betu), nemusíte provádět upgrade, stačí aktualizovat balíčky ať už pomocí GNOME Software nebo DNF.

Používáte-li stále Fedoru 43, vězte, že její podpora skončí za měsíc. Chcete-li i nadále dostávat bezpečnostní aktualizace, upgradujte v následujících několika týdnech. Používáte-li Fedoru 44, máte podporu zajištěnou ještě zhruba sedm měsíců.

Co je nového

  • Stratis integrovaný do instalátoru Anaconda - Stratis přináší moderní funkce enterprise storage jako thin provisioning, storage pooling nebo dynamickou velikost souborového systému pomocí kombinace device-mapper, XFS a LUKS zabalené do jednoduchého rozhraní. Nyní lze tuto volbu použít přímo v instalátoru včetně Kickstartu.
  • GNOME 51 - desktopové prostředí GNOME 51 se stará o většinu novinek ve Workstation. O ukládání a načítání tajemství v klíčence se nyní stará oo7, což může ještě u některých aplikací způsobovat problémy. Mezi další novinky patří třeba podpora passkey a FIDO2 v přihlašovací obrazovce GDM či plynulejší vykreslování díky optimalizacím v Mutteru.
  • Atomické desktopy jako Silverblue a Kionite nyní používají novou webovou Anacondu jako instalátor a dorovnaly tak klasickou Fedoru. Podporovaná je také vzdálená instalace přes WebUI.

Pomoc

Máte-li s instalací či upgradem Fedory problémy, obraťte se na české fórum Fedory nebo diskusní skupinu na Telegramu. Před tím, než se pustíte do instalace nebo upgradu, si prostudujte známé problémy.

RISC OS 10

03.
listopadu
ALT-F4

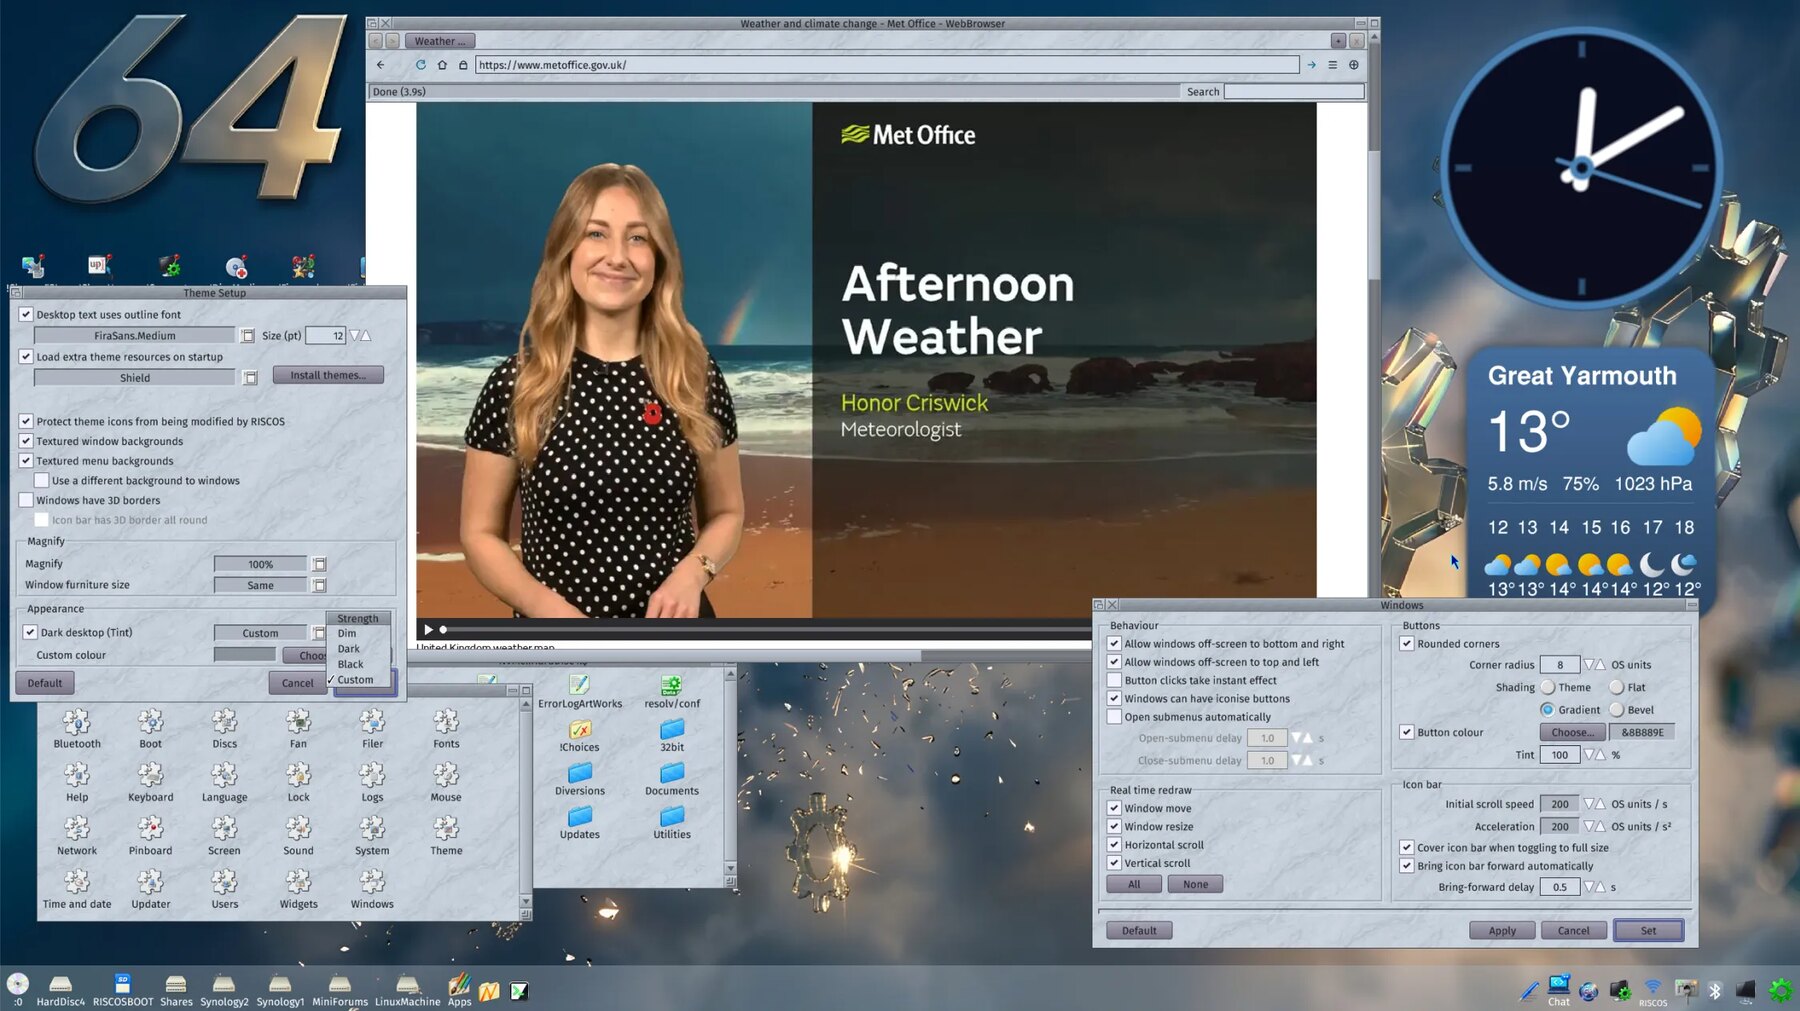
Je to něco málo přes rok, co  vznikla iniciativa Moonshots, která si dala za cíl dovést RISC OS do moderní doby - přepsat všechny assemblerové části do C a následně zajistit běh v 64bitovém režimu, neboť procesory ARM architektury zbytečně neřeší zpětnou kompatibilitu a již existují varianty, které neumí spouštět 32bitové operační systémy.

Dění okolo RISC OS, jeho verzí, držitelů práv k těmto verzím a i držitelům práv ke správě repozitářů těch částí systému, které jsou šířeny jako open-source, je nicméně značně nepřehledné a chaotické, takže vznikla nezisková organizace RISC OS Technologies, která chce veškerý tento vývoj zastřešit, formalizovat a otevřít.

A aby nešlo jen o nějaké byrokratické přehazování kódu tam a zpět, rovnou v rámci spolupráce RISC OS Technologies a RISC OS Developments (držitel práv) vzniká nová, plně 64bitová verze systému, která teď dostala označení RISC OS 10. Je (prozatím) určtena hlavně pro Raspberry Pi 5, podporuje běh na více procesorech, multithreading, akcelerovanou 3D grafiku prostřednictvím Mesa64 OpenGL/EGL, běh z NVMe úložišť, Unicode/UTF-8 a to vše při zachování kompatibility s původními aplikacemi pro ARM26 and ARM32.

Zdroj:

Doufám, že se situace kolem RISC OS trochu pročistí - je v tom aktuálně ještě větší bordel, než na Amize, kde se člověk taky pomalu ztrácí mezi tím, co umí která verze a pro koho je určena.

Kam míří Izrael

03.
listopadu
Marian Kechlibar

Milí čtenáři, izraelské volby dopadly patem, po kterém není jasné, co bude dál. Skoro šestinu Knesetu obsadily arabské strany, což je novinka; navíc pár arabských politiků slouží i v nearabských stranách, takže nastala dříve nevídaná situace, kdy v izraelském parlamentu sedí zhruba stejný podíl Arabů, jako je jejich podíl mezi občany státu. Je možné, že Arabové budou požádáni o to, aby aspoň tolerovali novou vládu výměnou za nějaké ústupky – zejména pak strana Ra’am, která je “islámská, ale předvídatelná” (druhá, volební společenství Jednotná kandidátka, je pěkně divoký mix). Na křesla přímo ve vládě zatím ale pomýšlet nemohou.

Hlavním tématem voleb byl samozřejmě “Bibi” Netanjahu a otázka, zda bude i nadále premiérem. Verdikt voličů dopadl nejednoznačně. Netanjahu a jeho strana Likud dostala největší počet hlasů a bude mít v Knesetu největší frakci (27 poslanců). Současná vládní koalice jako celek však získala jen 53 hlasů, což je nejhorší výsledek od roku 2009 včetně, a velká ztráta ze současných 68 křesel. Nejtěsnější možná většina je 61 hlasů a k tomu má koalice hodně daleko.

Pozor také na to, že koalice v Izraeli nejsou nijak železně-stabilní a zejména menší strany mají tendenci se z nich odtrhávat, dostanou-li někde jinde lepší nabídku. To znamená, že příštím premiérem může být někdo zcela jiný.


Netanjahu má tři hlavní problémy, které erodovaly jeho voličskou podporu:

a. Nejasný válečný plán v Libanonu, Gaze i Íránu. Izrael není Rusko, i když tam rusky mluví mnoho lidí; jeho obyvatelé jsou ochotni bojovat, ale nepřenechávají taková strategická rozhodnutí, jako je válka nebo mír, se vším všudy své vládnoucí vrstvě. Naopak, potřebují mít většinovou shodu na tom, co je vlastně cílem toho boje a zda je ten cíl realistický. Něco jako “uzavřeme mírovou dohodu s Libanonem a Sýrií a společnými silami pak zničíme Hizballáh” by asi získalo většinovou podporu, ale s přítomností lidí, jako je Itamar Ben-Gvir ve vládě, jsou takové cíle těžko dosažitelné. Navíc tři fronty (Libanon, Gaza, Írán, s potenciálem čtvrté v Jemenu) jsou na jeden tak malý stát trochu příliš, a dříve pevné spojenectví s Trumpovou Amerikou skřípe kvůli její obecné nespolehlivosti.

b. Již zmíněno, ale stojí za zdůraznění: přítomnost lidí, jako je Itamar Ben-Gvir nebo Becalel Smotrič, ve vládě. Bez těchto radikálů by izraelská diplomacie fungovala daleko lépe než teď, zvlášť v situaci, kdy se celý arabský sunnitský svět cítí ohrožený Íránem a jeho milicemi a je ochoten pozapomenout na staré problémy ve jménu řešení těch nových. Je zjevné, že se promeškávají pro Izrael užitečné strategické příležitosti. Současná koalice akceptovala radikály hlavně proto, aby byl Netanjahu i nadále premiérem, ale platí za to nemalou politickou cenu.

c. Odmítání ustavení vyšetřovací komise k událostem 7. října 2023. Vyšetřovací komise je tradiční izraelskou metodou, jak se vypořádat s traumatickými událostmi. Uplynuly už tři roky a tím vzniká riziko, že svědectví zúčastněných osob začnou ztrácet svoji hodnotu. Podle tvrzení ze zákulisí dělá právě Netanjahu maximum pro to, aby vznik komise zablokoval, což zase vyvolává podezření, že má v tomto směru nějaké máslo na hlavě. Pravicový volič je ochoten odpustit leccos, ale kdyby se ukázalo, že Netanjahu tehdy něco výrazně zanedbal, asi by jej to politicky pohřbilo.


Co se opozice týče, dá se říci jediné: spojuje je touha odstavit současného premiéra od moci, a to pokud možno natrvalo, například formou zákona, že trestně stíhané osoby nesmějí kandidovat do Knesetu (Netanjahu je stíhán kvůli korupci). Nic jiného společného nemají, takže v momentě, kdy dosáhnou svého, se dají čekat rozbroje a rozklížení.

Specifickými hráči jsou ultraortodoxní, kteří projevili ochotu přeběhnout z Netanjahuovy strany na tu opoziční, ovšem patrně výměnou za to, že všechna jejich privilegia (nic nedělat, studovat tóru, pobírat dávky a zejména nesloužit v armádě) zůstanou nedotčena. O něco takového opozice nijak nestála; zvlášť mezi sekulárními Izraelci jsou Charedim považováni za čisté a nehorázné parazity. Ale to už je politika, jejíž součástí je neustálé proplouvání mezi Scyllou a Charybdou. Je pravděpodobné, že vás pomlátí obě.

Má Netanjahu nějakou šanci to ustát a vrátit se k moci? No, pro začátek, zůstává předsedou vlády do doby, než bude zvolen premiér nový. Do té doby může svůj úřad vykonávat, jak se mu zlíbí Ale jeho nejlepší šancí by asi byly předčasné volby.

Izrael má totiž velmi specifické zákony ohledně hlasování z ciziny. Cirka tři čtvrtě milionů Izraelců usazených v cizině nemá možnost hlasovat ani na zastupitelských úřadech; chtějí-li volit, musejí se fyzicky vrátit do Izraele, na místo svého posledního trvalého pobytu před vystěhováním.

To většinou znamená drahou letenku a pár dní dovolené, takže takovou akci nepodniknete každých pár měsíců. Tyto volby, konané v řádném termínu po čtyřech letech, přitáhly hodně lidí z ciziny. Kdyby se měly konat další za čtyři měsíce, tolik jich už znovu nepřijede. A to by pro “Bibiho” mohlo být výhodné.

Sám toho ale nedosáhne. Musela by jej tam pustit opozice tím, že se nedohodne. A to už je hlavně na ní.

Diskusní fórum ke článku najdete zde.


Hudební epilog

Loading

OpenAlt 2026: technologie, které dávají svobodu

02.
listopadu
OpenAlt z.s.

Otevřeným přístupem k otevřené společnosti!

Jak fungují technologie, které používáme každý den? Dá se mít větší kontrola nad vlastním telefonem, daty a soukromím? Co všechno lze vytvořit s otevřeným softwarem, vlastním hardwarem nebo pomocí lidí, kteří si rádi navzájem pomáhají?

Přijďte to zjistit na 21. ročník konference OpenAlt, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu.

Kdy: 7.–8. listopadu 2026
Kde: Fakulta informačních technologií VUT, Brno
Vstup: zdarma

Technologie, které můžete poznat zblízka

OpenAlt není jen o počítačích a programování. Témata sahají od bezpečnosti a ochrany soukromí přes umělou inteligenci až po elektroniku, otevřená data a komunitní projekty.

Na přednáškách můžete objevit například:

  • Bezpečnost a soukromí: jak se lépe chránit v digitálním světě, co o nás prozrazují chytrá zařízení a jak přemýšlet o zabezpečení systémů.
  • Linux a svobodný software: jak funguje operační systém, který si můžete přizpůsobit, a jak se zapojit do jeho vývoje.
  • Umělá inteligence: jak pracovat s AI agenty a jak využít umělou inteligenci ve vzdělávání a dalších projektech.
  • Otevřený hardware a elektronika: od mikrokontrolérů a rádiových technologií až po vlastní zařízení a experimenty.
  • Alternativy k běžným technologiím: mobilní Linux, alternativní operační systémy a služby, které staví na otevřenosti a respektu k uživatelům.

Konkrétní program nabídne řadu dalších témat. Nemusíte všemu rozumět předem — OpenAlt je také příležitost narazit na něco nového a zeptat se lidí, kteří se dané oblasti věnují.

Nejen přednášky. Především lidé a nápady!

Jednou z nejzajímavějších částí OpenAltu bývá dění mimo přednáškové sály. Na chodbách potkáte lidi, kteří vyvíjejí vlastní projekty, experimentují s technologiemi nebo provozují služby založené na otevřených principech.

U stánků se můžete zastavit, na cokoli se zeptat a některé věci si prohlédnout nebo vyzkoušet na vlastní oči.

Na co můžete narazit?

  • Open hardware a 3D tisk – elektronika, rádiové technologie, 3D tištěné projekty a ukázky komunikační sítě MeshCore.
  • Mobilní Linux a alternativní telefony – jak může vypadat telefon, který nestojí jen na běžných mobilních platformách.
  • OSCloud – česká open-source komunita, která provozuje služby s důrazem na otevřenost, soukromí a nezávislost na velkých dodavatelích.
  • Base48 a další komunity – lidé, kteří se potkávají kolem technologií, experimentování, sdílení znalostí a vlastních projektů.
  • Red Hat a další technologické projekty – příležitost potkat lidi, kteří se podílejí na vývoji a používání důležitých nástrojů a technologií.
  • Vim, Robotárna a další zajímavosti – od nástrojů pro každodenní práci až po praktické technologické aktivity.

Seznam stánků a ukázek se může ještě rozšiřovat. Právě osobní setkání a nečekané objevy ale patří k tomu, co dělá OpenAlt OpenAltem.

OpenAlt nekončí poslední přednáškou

OpenAlt je především o lidech, sdílení zkušeností a setkávání. Zajímavé rozhovory často začínají u stánku na chodbě a pokračují dlouho poté, co skončí poslední přednáška. A někdy k nim stačí jen společné posezení u piva.

Proto se chceme potkat i mimo přednáškové sály:

  • V pátek 6. listopadu se sejdeme u piva v Kachničce a společně se naladíme na konferenční víkend.
  • V sobotu 7. listopadu po skončení prvního dne konference se v Kachničce potkáme znovu. Bude prostor pokračovat v debatách, sdílet nápady a poznat další lidi z komunity.

Do Brna můžete dorazit už v pátek

Zajímá vás open source také z pohledu veřejné správy, institucí a firem? V pátek 6. listopadu se v Brně koná OPEN OPEN, konference věnovaná otevřeným technologiím a jejich využití ve veřejné správě. OpenAlt na ni o víkendu navazuje praktičtějším a komunitním pohledem na otevřený software, hardware a další technologie.

Ať už dorazíte na OPEN OPEN, na celý víkend OpenAltu, nebo jen na několik přednášek, budeme rádi, když se přidáte!

Nemůžete dorazit osobně? Sledujte nás živě!

Pokud se na OpenAlt nedostanete osobně, nemusíte o program přijít. Celou konferenci budeme živě vysílat na vhsky.cz.

Vysíláme prostřednictvím PeerTube, svobodné platformy pro sdílení videí, která odpovídá principům otevřenosti, na kterých OpenAlt stojí. A jako bonus: bez reklam.

Odkazy na jednotlivé živé přenosy najdete přímo v programu konference.

Přijďte se podívat — osobně nebo online

OpenAlt je pro každého, koho zajímá, jak technologie fungují, jak je možné je používat svobodněji a co vzniká, když lidé sdílejí své znalosti a nápady.

Nemusíte být programátor ani odborník. Stačí zvědavost a chuť poznat něco nového.

Těšíme se na vás 7.–8. listopadu 2026 na FIT VUT v Brně.

Více informací a aktuální program najdete na www.openalt.cz.

Vstup na konferenci je zdarma díky podpoře našich partnerů.

Daň zo vzduchu? Francúzi prišli s ešte lepším nápadom, ktorý prekoná aj transakčnú daň

31.
října
Fero Volár
Daň zo vzduchu? Francúzi prišli s ešte lepším nápadom, ktorý prekoná aj transakčnú daň

Keď si myslíte, že štát už vymyslel všetky možné spôsoby, ako z vás vytiahnuť peniaze, vždy sa nájde politik, ktorý vás presvedčí o opaku. Na Slovensku sme si zvykli na transakčnú daň. Zaplatíte daň, keď zarobíte peniaze, ďalšiu, keď ich miniete, a teraz aj vtedy, keď ich niekomu pošlete.

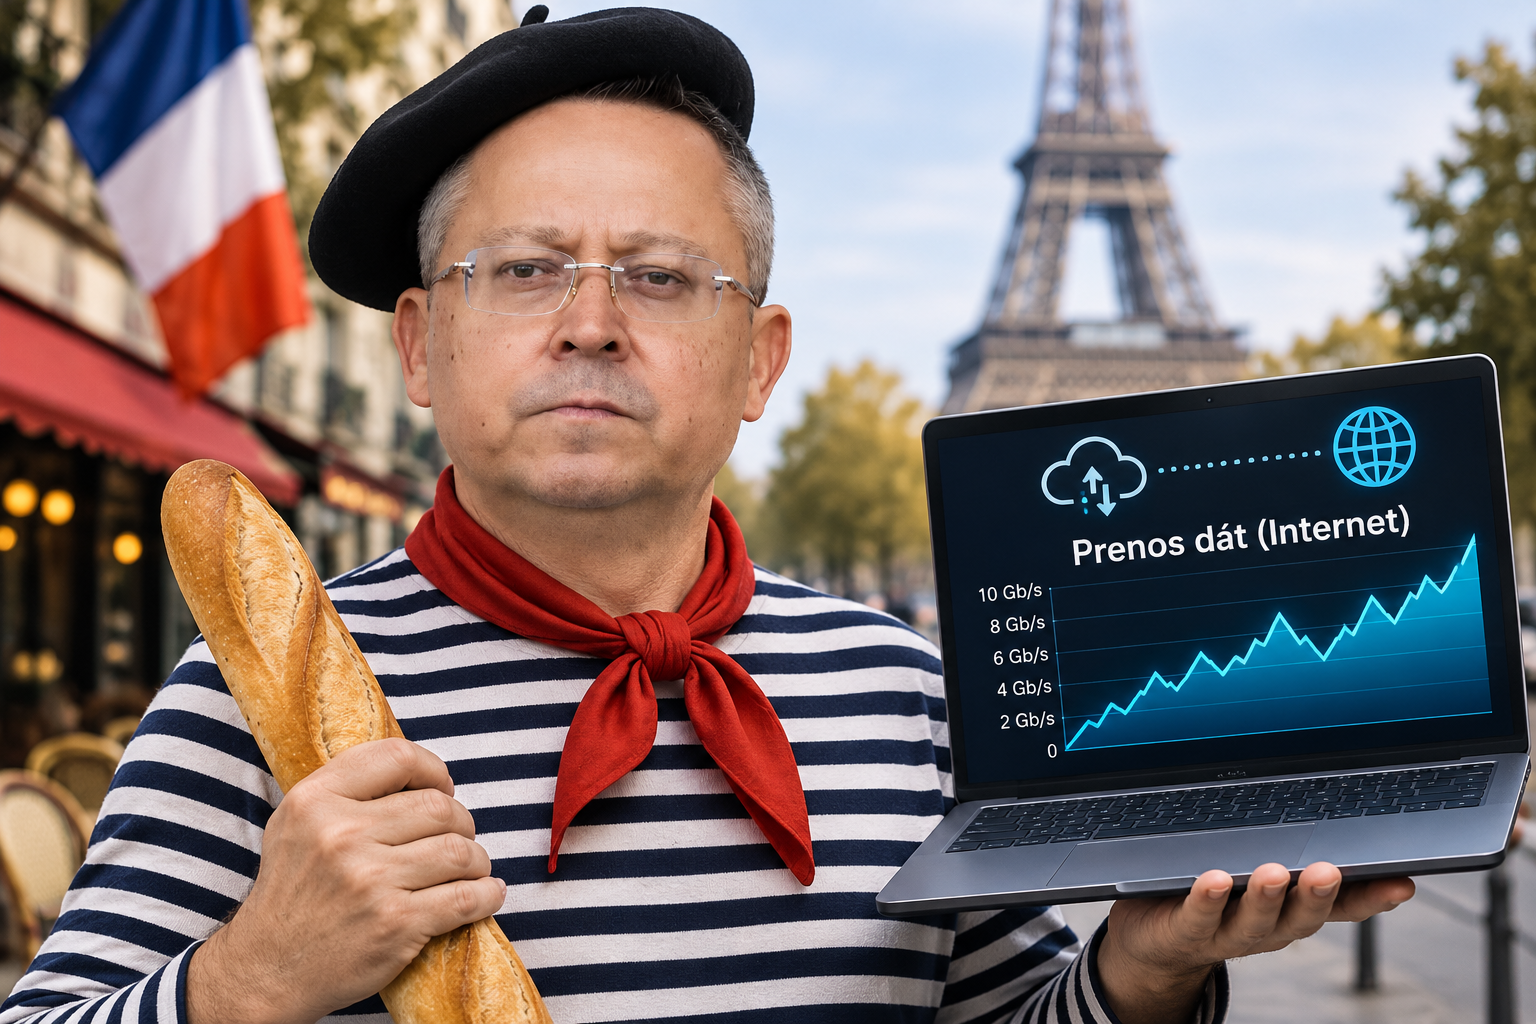
Francúzi sa rozhodli posunúť túto disciplínu na vyššiu úroveň. Chcú zdaniť internetové dáta. Nie príjmy, nie zisky, ale gigabajty, ktoré putujú internetom. Daň zo vzduchu je zrazu opäť o niečo bližšie.

Koncom októbra francúzsky parlament schválil pozmeňovací návrh k štátnemu rozpočtu na rok 2027, ktorý zavádza daň vo výške 5,5 centa za každý gigabajt dát doručený francúzskym používateľom. Predstavte si, že si na Netflixe pozriete film, stiahnete hru zo Steamu alebo zálohujete fotografie do cloudu. Niekde medzi serverom a vaším zariadením vznikne nová daňová povinnosť. A štát si spokojne odškrtne ďalšiu položku v príjmoch.

Zatiaľ ide len o schválený pozmeňovací návrh, nie o platný zákon. Dokonca ho podporilo iba 11 poslancov, proti bolo 10 a ďalších 14 sa zdržalo. Francúzsky parlament má pritom 577 poslancov. Ale na tom je práve niečo fascinujúce. Jedenásť ľudí dokáže posunúť myšlienku zdanenia internetovej prevádzky do legislatívneho procesu krajiny so 68 miliónmi obyvateľov. Samozrejme za tým stoja socialisti.

Keď už nevieme, čo zdaniť

Veľké technologické firmy zarábajú miliardy, optimalizujú dane a štáty majú pocit, že z ich ekonomickej aktivity nedostávajú spravodlivý podiel. Tak prečo nespoplatniť niečo, čomu sa nedokážu vyhnúť? Každý gigabajt, ktorý prejde k francúzskemu používateľovi.

Autor návrhu, socialistický poslanec Laurent Lhardit, predpokladá, že nová daň by mohla priniesť približne 10 miliárd eur ročne. Francúzski internetoví operátori by mali merať objem prenesených dát, identifikovať ich odosielateľov a poskytovať údaje daňovým úradom. Platiť by mali poskytovatelia obsahu, nie priamo používatelia. Pri veľkých firmách by daň obmedzovali stropy naviazané na obrat.

Znie to jednoducho, pokiaľ sa nad tým nezamyslíte dlhšie ako päť sekúnd.

Internet totiž nie je vodovod, v ktorom každý liter vody patrí jednému konkrétnemu dodávateľovi. Dáta prúdia cez cloudové platformy, distribučné siete a servery, ktoré často obsluhujú stovky rôznych služieb. Jeden poskytovateľ infraštruktúry môže doručovať videá Netflixu, softvérové aktualizácie, firemné dokumenty aj univerzitné prednášky. Identifikovať, kto má za konkrétny gigabajt zaplatiť, nie je také jednoduché, ako spočítať spotrebu elektriny.

A potom je tu ešte zaujímavejšia otázka. Prečo by sa malo platiť za samotný prenos informácie?

Ak si stiahnete 100 GB počítačovú hru, vznikne teoretická daň 5,50 eura. Ak si stiahnete bezplatný open-source softvér s rovnakým objemom, vznikne rovnaký základ dane. Ak univerzita sprístupní študentom veľký vedecký dataset, štát uvidí ďalšie gigabajty. Daň nerozlišuje medzi zábavou, vzdelávaním, reklamou a verejnoprospešnou činnosťou. Rozlišuje iba medzi tým, či sa dáta pohli alebo nie.

Slovenská škola zdaňovania všetkého

Niečo mi to pripomína. Našu transakčnú daň. Slovenský podnikateľ zarobí peniaze. Z príjmov alebo zisku zaplatí príslušné dane. Keď nakupuje do ceny sa premietajú ďalšie dane vrátane DPH. Keď z podnikateľského účtu uhradí faktúru, vzniká ešte transakčná daň. Nie preto, že niečo zarobil. Nie preto, že vytvoril dodatočnú hodnotu. Ale preto, že peniaze presunul z jedného účtu na druhý.

Samozrejme, jednotlivé dane majú rozdielne právne základy a nie vždy ich platí ten istý subjekt. Ekonomická realita je však jednoduchá. Každá z nich predstavuje ďalší náklad v reťazci, ktorý sa napokon vždy premietne do cien tovarov a služieb.

Predstavte si firmu, ktorá zaplatí dodávateľovi. Dodávateľ zaplatí subdodávateľovi. Ten zaplatí ďalšiemu partnerovi. Peniaze sa postupne presúvajú ekonomikou a pri jednotlivých zdaniteľných platbách môže znovu vzniknúť transakčná daň. Nevzniká pritom automaticky nová hodnota zakaždým, keď niekto klikne na tlačidlo Odoslať platbu.

Transakčná daň je v tomto zmysle takmer geniálny filozofický vynález. Štát už nepotrebuje čakať, kým niekto zarobí. Stačí, že sa peniaze hýbu.

No a Francúzsky návrh uplatňuje podobnú filozofiu na internet. Namiesto peňazí sa hýbu dáta. A keďže sa hýbu, prečo ich nezdaniť?

Daň nakoniec zaplatí niekto iný. Hádajte kto.

Oficiálne má francúzsku daň platiť Netflix, Google, Amazon či ďalší poskytovatelia digitálnych služieb. Politicky veľmi vďačný cieľ. Veľké technologické firmy nemajú medzi voličmi takmer žiadnych obhajcov a predstava, že ich prinútime zaplatiť miliardy, sa dobre predáva.

Lenže firmy nie sú charitatívne organizácie financujúce štátne rozpočty zo svojej dobrej vôle. Dane vstupujú do ich ekonomiky a ovplyvňujú ceny, investície, kvalitu služieb aj výnosy vlastníkov. Časť nákladov môžu absorbovať, časť preniesť na zákazníkov, inzerentov alebo obchodných partnerov.

A presne tam sa nachádza najväčší paradox celej myšlienky. Politik predstaví daň namierenú proti bohatým technologickým gigantom a jej dôsledky pocítia ľudia, ktorým práve sľuboval spravodlivejší svet.

Francúzska vláda navyše upozornila, že významná časť očakávaného výnosu by mohla dopadnúť aj na menších poskytovateľov obsahu. Teda na firmy, ktoré nemajú miliardové zisky ani armádu daňových poradcov. Na startupy, médiá, vývojárov aplikácií alebo služby distribuujúce veľké objemy dát.

Aby toho nebolo málo, návrh má aj ekologické zdôvodnenie. Keď zdražíme gigabajty, firmy budú motivované prenášať menej dát. Budú viac komprimovať videá a optimalizovať prevádzku. Možno. Rovnako však môžu obmedzovať kvalitu streamovania, spoplatňovať doteraz bezplatné služby alebo zvyšovať ceny.

Mimochodom, ak by sme túto logiku dotiahli do dôsledkov, mohli by sme zaviesť aj daň za odoslaný e-mail. Za každú otvorenú webovú stránku. Za každú fotografiu nahratú do cloudu. Koniec koncov, aj tie spotrebúvajú infraštruktúru a energiu.

Zdaníme problém, ktorý sme si práve vymysleli

Najväčšou iróniou je, že podobný nápad už Európa zažila. V roku 2014 chcelo Maďarsko zaviesť daň z internetovej prevádzky vo výške 150 forintov za gigabajt. Po masových protestoch vláda návrh stiahla. Vtedy sa o internetovej dani hovorilo ako o absurdnom útoku na digitálnu ekonomiku.

O dvanásť rokov neskôr sa podobná myšlienka vracia vo Francúzsku. Tentoraz zabalená do slov o daňovej spravodlivosti, ekologickej transformácii a regulácii technologických gigantov.

A to je na celej veci asi najzaujímavejšie. Každá nová daň prichádza s vlastným krásnym príbehom. Jedna zachráni verejné financie. Druhá vyrovná nerovnosti. Tretia ochráni životné prostredie. Štvrtá prinúti nadnárodné korporácie zaplatiť spravodlivý podiel. A piata je, samozrejme, len dočasná.

Výsledkom je stále komplikovanejší systém, v ktorom sa zdaňuje príjem, spotreba, majetok, transakcia a teraz potenciálne aj samotný pohyb digitálnych informácií. Namiesto jednoduchšieho a predvídateľnejšieho daňového prostredia dostávame ďalšie vrstvy pravidiel, výkazov, výnimiek, kontrol a administratívy.

Francúzska internetová daň ešte nemusí prežiť legislatívny proces. Dúfajme. Proti návrhu je dokonca aj samotná vláda. Lenže tento konkrétny zákon je možno menej dôležitý než spôsob uvažovania, ktorý reprezentuje.

Keď štátu chýbajú peniaze, namiesto otázky, kde ich ušetriť, sa čoraz častejšie pýta, čo ešte dokáže zdaniť. A pokiaľ sa niečo hýbe, prenáša, posiela, prijíma alebo spotrebúva, vždy sa dá nájsť dôvod, prečo by z toho mala časť patriť štátu.

Je to taká hlúposť, že verím, že to je inšpirácia pre Kamenického - už ho vidím ako k radám o varení džemu odporúča, aby si ľudia kupovali DVD a vymieňali USB kľúce...

Interview ve Studiu ČT24 ke kompromitaci kryptoměnové burzy Binance

30.
října
Jan Kopriva

Dnes po poledni jsem byl pozván do vysílání Studia ČT 24, kde jsem odpovídal na otázky týkající se včerejšího úspěšného útoku na kryptoměnovou směnárnu Binance, v rámci nějž se útočníkům podařilo ukrást v přepočtu cca 135 miliard korun. Záznam z vysílání Studia ČT24 najdete v případě zájmu na tomto odkazu - část věnovaná výše zmíněnému tématu začíná cca na osmé miutě…

Studio ČT24

Listopadové RoboDoupě bude 7.11.

29.
října
RoboDoupě

Listopadové RoboDoupě bude 7.11. proto sledujte web a fórum, kde se dozvíte podrobnosti.

Místo konání: MFF UK, kampus Troja, pavilon N („Impakt“), 2. patro, Laboratoř robotiky.Adresa: V Holešovičkách 2, Praha 8 (zastávka MHD Kuchyňka; auto lze zaparkovat podle mapy tady)1.

Program:

10:00 – 10:15   Slovo úvodem… 10:15 – 10:45   [...]

Představení Openreviews.cz

27.
října
Jiří Eischmann
Před dvěma týdny jsem psal o Mangrove Reviews a proč do této otevřené platformy pro recenze psát. Nakonec ale nezůstalo jen u toho a řekl jsem si, že by bylo dobré adopci této platformy v ČR trochu podpořit, a tak vzniklo Openreviews.cz.

“Černý říjen” pokračuje

27.
října
Marian Kechlibar

Vpád AI do bezpečnosti počítačových systémů neskončil. Zajímavá statistika: za říjen 2026 bylo nalezeno celkem 3% všech historických chyb se závažností “kritické”. Přitom příslušný systém zvaný CVE (Common Vulnerabilities and Exposures) běží od září 1999, čili nějakých 325 měsíců. Celkem snadno spočítáme, že “sklizeň” chyb je teď v říjnu desetinásobná vůči dlouhodobému průměru.

Projevuje se to i u lépe financovaných a důkladněji auditovaných projektů, jako je jádro operačního systému Linux:

O PHP a jeho záplatování, které se projevilo i odstavením tohoto blogu, už jsem psal minule. Uzrálo však ještě pár dalších lahůdek.

Mezi zcela “rozkopnuté” služby patří eMudhra, indická certifikační autorita, která loni jakýmsi záhadným způsobem vygenerovala větší množství slabých certifikátů – příslušné soukromé klíče byly extrémně krátké (jen 3-8 bitů). Na Západě to nemělo až takový dopad, ale problém postihl řadu indických serverů včetně těch, které zajišťovaly vládní služby pro veřejnost. eMudhra poté oznámila, že se z byznysu kolem SSL certifikátů stahuje úplně.

Další problém, který tentokrát opravdu globální dopad měl, byla chybička nalezená v implementaci dekodéru Brotli od společnosti Google. Když surfujete po internetu, je běžné, že na pozadí se ta přenášená data komprimují (zmenšují), aby se jich přenášelo méně, a ve vašem prohlížeči se zase rekonstruují; samozřejmě to jde jen do nějaké míry, z “jednoho mega” typicky neuděláte “jedno kilo”. Ale nějaká ta úspora se tam většinou udělat dá, hlavně u textů.

Brotli, vyvinutý před cca 13 lety dvěma evropskými programátory (Jyrki Alakuijala a Zoltán Szabadka), je v tomto směru velice efektivní, asi o 15-25 procent efektivnější než další dominantní algoritmus gzip. Proto se také během posledních deseti let rozšířil všude možně, podporují jej skoro všechny servery i prohlížeče.

Jenže ta základní implementace, kterou od Googlu zkopírovali skoro všichni (licenční model to totiž umožňoval), je opět psaná v jazyce C, a to znamená, že má sklon k chybám v práci s pamětí. Nu, a to přesně také nastalo – za jistých okolností, vhodně formátovaným požadavkem, šlo systém opět přimět k tomu, aby poničil svoji vlastní paměť a potenciálně umožnil i vykonání nepřátelských instrukcí. Posledních několik dní se tedy opět zuřivě záplatuje všechno možné, nalevo i napravo; chybě se říká HTTP2Shell.


Většina nalezených problémů z října naštěstí není takového rázu, aby se daly ihned zneužít k hromadným útokům. Ale i tak mají administrátoři všeho druhu práce nad hlavu; tolik záplat během tak krátkého času se nikdy dělat nemuselo.

Co zatím nenastalo, a co by byla velká legrace: kdyby se nějaké AI podařilo prorazit některý široce užívaný šifrovací algoritmus. Něco jako RSA nebo AES nebo aritmetiku eliptických křivek. Už teď se ví, že některé špionážní organizace typu americké NSA si sbírají šifrovaná data “do foroty”, pro případ, že se do nich jednoho dne v budoucnu budou moci vlámat. Tím by vyšla najevo spousta tajemství. A velice pikantní by byly důsledky v případě digitálních podpisů. Tam nemáte jinou garanci než právě jen ten algoritmus; je to hromada bitů a bajtů bez jakékoliv hmotné reprezentace (např. papír, otisky prstů…), která by se dala prozkoumat aspoň sekundárně.

Samozřejmě, my vlastně nevíme, zda už to nenastalo. V současné době umí provozovat tak velké AI modely jen několik málo firem, jako je OpenAI nebo Anthropic. Kdyby některá z nich přišla na takovou věc … nu, tak se třeba taky nepochlubí veřejně. Tiché memorandum do Bílého domu a hotovo.

Inu, z toho digitálního hlediska žijeme ve velmi zajímavých časech. Doufám, že just teď nezačne někdo tlačit digitalizaci voleb, to by ještě scházelo.

Diskusní fórum ke článku najdete zde.


Hudební epilog

Loading

#7 – Nahradí nás humanoidní roboti?

Umí chodit, běhat, skákat salta nebo předvádět kung-fu. Humanoidní roboti zvládají stále složitější pohyby a čím dál více se podobají lidem. Přesto jim stále dělají problém činnosti, které člověk zvládá naprosto přirozeně. Zatímco videa na internetu budí dojem, že robotická revoluce je za dveřmi, skutečnost je mnohem složitější. Vývojář a konstruktér humanoidních robotů Stanislav Věchet z Fakulty strojního inženýrství VUT proto hledá cesty, jak robotiku zpřístupnit širší veřejnosti.🤖🦾

Kdy budou humanoidní roboti skutečně užiteční? Proč je pro ně obyčejná chůze složitější než salto? Jak je lze využít v medicíně? A kde leží hranice mezi pomocí člověku a jeho nahrazováním?

Timeline epizody:

01:52 – Humanoidní roboti VUT
03:10 – Robotika dostupná díky 3D tisku
06:00 – Mediální humbuk kolem robotů
08:15 – Vývoj humanoidních robotů
12:21 – V čem mohou být roboti nápomocní
18:23 – Budoucnost robotiky
23:11 – Robotika ve výuce na VUT

Digitální kultura školy

25.
října
Václav Maněna

Jak budovat digitální kulturu školy, ve které technologie skutečně pomáhají a učitelé se nebojí experimentovat? S Martinem Lánou, ředitelem základní školy a dvou mateřských škol, si povídáme o tom, jak nastavit zdravý přístup k technologiím, podporovat spolupráci pedagogů a vytvářet prostředí, kde je chyba přirozenou součástí učení. Dozvíte se, proč digitální kultura není jen otázkou technického vybavení, ale především lidí, komunikace a společných pravidel. Podíváme se také na roli ICT metodiků, digitálních lídrů a vedení školy, na rozdělení odpovědnosti za technologie i na praktické zkušenosti s jejich výběrem a správou. Probereme možnosti vzdělávání, význam sdílení zkušeností mezi školami a také to, proč jsou osobní setkávání v digitální době stále nenahraditelná.

Nové díly KYBcastu najdete ve své oblíbené podcastové aplikaci, přímo na webu nebo na YouTube.

Prohlášení Rady Novinářské ceny k návrhu zákona o financování médií veřejné služby

25.
října
Nadace OSF

Rada Novinářské ceny vyjadřuje vážné znepokojení nad návrhem, který ruší televizní a rozhlasové poplatky a převádí financování České televize a Českého rozhlasu pod státní rozpočet. Znepokojuje nás i nestandardně rychlý postup, kterým vládní koalice v pátek 23. října 2026 prosadila jeho přednostní projednání. 

Návrh je rizikový ve třech ohledech:

  • přechod pod státní rozpočet ohrožuje politickou nezávislost obou médií,
  • výrazně snižuje jejich rozpočet i finanční předvídatelnost a nevýhodná inflační doložka by jeho reálnou hodnotu dál snižovala,
  • chybí v něm pojistky nezávislosti.

O výši poplatků také rozhodují politici, platí je však přímo občané. Existují zde dva podstatné rozdíly. Poplatky platí přímo občané, takže jejich výše je dobře viditelná a veřejnost je na ni citlivá, což zvyšuje politické náklady na jejich změnu. To je patrné i z toho, že se téměř dvacet let nezvyšovaly, ale ani nesnižovaly. Pokud budou média veřejné služby financována ze státního rozpočtu, změny budou mnohem méně viditelné a politici by mohli mít silnou motivaci ubírat médiím veřejné služby ve prospěch vlastních priorit. Návrh přitom nemá žádné zákonné ani ústavní pojistky proti politickým zásahům, a otevírá tak cestu k nátlaku i autocenzuře.

Návrh vyvolává také vážné pochybnosti o souladu s Evropským aktem o svobodě médií (EMFA), závazným nařízením EU, které chrání pluralitu, nezávislost a fungování médií na vnitřním evropském trhu. EMFA stanovuje pro financování médií veřejné služby čtyři rovnocenná kritéria: předvídatelnost, udržitelnost, přiměřenost, tedy schopnost plnit veřejnou službu a dále se rozvíjet, a politickou nezávislost. Plánované rychlé snížení rozpočtu o 15 až 20 procent a přechod na státní financování mohou být s těmito kritérii v rozporu.

Novinářská cena každý rok oceňuje práci, která může vznikat jen tam, kde mají redakce, včetně veřejnoprávních, stabilní podmínky a nezávislost na politické moci.

Vyzýváme poslankyně a poslance, aby návrh v této podobě nepřijali a aby o změně financování vedli otevřenou odbornou a veřejnou debatu. Každý nový model musí obsahovat pevné pojistky nezávislosti.

Rada Novinářské ceny Nadace OSF

  • Marie Němcová, bývalá členka boardu European Press Prize, bývalá COO Media Development Investment Fund
  • Marína Urbániková, socioložka médií, FSS Masarykovy univerzity a FSV Univerzity Karlovy
  • Tomáš Němeček, advokát a bývalý novinář
  • Jan Rybář, novinář a fotograf
  • Martina Břeňová, výkonná ředitelka Nadace OSF

Kontakt pro média

Martina Břeňová
výkonná ředitelka Nadace OSF
tel: +420 605 939 300
email: martina.brenova@osf.cz

Pavla Bartůňková
PR a komunikace 
tel: +420 720 952 464
email: pavla.bartunkova@osf.cz

Cirkus jménem PHP

23.
října
Marian Kechlibar

Milí čtenáři, pokud chodíte s železnou pravidelností číst tento blog, jistě jste si ve středu 21. října všimli, že najednou jaksi nebyl – nedalo se na něj připojit. To mělo dobrý důvod. I řada dalších služeb byla nedostupná, od soukromých stránek přes e-shopy až po různé úřední portál. (Článek.) Povězme si tedy proč.


Kořenem problému byly hned dva závažné problémy v programovacím jazyce PHP. Kdo má blíže k počítačům, nejspíš o něm už slyšel. Jedná se o velice oblíbený jazyk pro psaní webových stránek, jehož popularita je dána mimo jiné tím, že dobře „škáluje“ – celkem jednoduše jej použije amatér s malým serverem, ale funguje i pro velké systémy. V PHP byl například napsán i Facebook.

PHP je původně dílo dánského programátora Rasmuse Lerdorfa z hlubokých devadesátek, ale během více než třiceti let své existence se velmi zásadně vyvinulo. Pokud někdo viděl PHP naposledy v roce 2006 a zkusí se k němu vrátit po dvaceti letech, nepozná jej. Tehdy to byla skriptovací pomůcka, jejíž styl se dal popsat slovy „rychle a prasácky“, dnes jde o sofistikovaný objektový jazyk s obrovským ekosystémem knihoven a pluginů, a s patrně nejlepším manažerem závislostí vůbec, jehož jméno je Composer.

Několik opravdu velkých a široce rozšířených softwarových balíků, jako je WordPress, Drupal, Joomla nebo Laravel, je založeno právě na PHP. No, zkrátka, PHP potkáte všude. Ten můj blog je také poháněn WordPressem, už nějakých jedenáct let. Kdykoliv si tu čtete článek nebo kupujete Zapomenuté příběhy, obsloužil vás jazyk PHP, aniž by to bylo na první pohled zjevné.

Co může být pro laika překvapením, je, že vevnitř jednoho programovacího jazyka se může skrývat druhý, a to je také případ PHP. PHP je totiž takzvaně interpretovaný jazyk, který nesahá „přímo na dřeň“ počítače, na kterém běží. Vnitřně je psáno v jazyce C, který už na tu dřeň sáhnout umí, je velmi rychlý a efektivní. A to byl právě zdroj včerejších problémů.

(Pokud vám to připadá překombinované a kladete si otázku, proč tedy autoři webů používají nějaké PHP a nepíšou rovnou v C-čku: protože PHP je podstatně příjemnější a jednodušší na použití a obsahuje funkce, které tomu použití na webu nahrávají. Je to asi stejný rozdíl jako hrát na klavír pomocí kláves versus pobíhat kolem něj se dvěma kladivy a mlátit do těch strun sám.)

Jazyk C totiž zachází s pamětí velice specifickým způsobem, který je dobrým zdrojem bezpečnostních chyb, a navíc jde o takový typ chyby, že se jí občas z přehlédnutí nebo únavy dopustí i velmi dobrý programátor. Modernější jazyky jako Rust tímto problémem netrpí, ale v době, kdy PHP vznikalo, žádný Rust ještě ani nebyl. Je tedy psáno v C-čku a táhne si s sebou příslušné problémy a rizika.

(Zajímavá otázka: vyplatilo by se interně přepsat PHP do Rustu? Ještě před pár lety by bylo jednoznačnou odpovědí ne, tolik živých programátorů prostě není k dispozici. V době agentického vývoje, prováděného pomocí LLM, už to možná začíná být realistické. Některé důležité softwarové balíky už se z C do Rustu převádějí, například linuxové coreutils.)


Nu, a právě dvě takové chyby spočívající v nesprávném uvolnění paměti na konci výkonu nějaké funkce vedly k dírám, které bylo možné zneužít k ovládnutí vzdáleného serveru. Tím se miliony serverů naráz staly zranitelnými.

Autoři PHP oznámili, že této chybě se nedá nijak jednoduše bránit (mitigace), a že nejlepší způsob, jak zabránit ovládnutí serveru do doby, než oni sami publikují opravu, je prostě vypnout jej. Samozřejmě, ne všechny služby jde vypnout, jejich provozovatelé tak byli ve značné nejistotě, co přesně dělat. Kolovaly různé návody, jak snížit riziko, ale autoři PHP varovali, že to úplná řešení nejsou.

Výsledkem byl „dlouhý den“, kdy PHP uvolnilo své opravy v 16:00 středočeského letního času, ale to ani neznamenalo, že jste mohli svoje stroje hned zazáplatovat. Řada serverů totiž neběží přímo na „holém“ PHP, ale na takzvaném Dockeru, a pro ten bylo nutno připravit aktualizované vydání, což zabralo další 2-3 hodiny. Samozřejmě, miliony lidí stahujících aktualizace také vytížily servery, takže opravy se táhly hluboko do noci.

(Autor těchto řádek skončil se svými úkoly kolem 23:00 a byl rád, že je rád. Jeden známý měl na krku aktualizaci hned 400 serverů. Další známý pokračuje ještě v pátek.)


Celá epizoda zajímavě ukázala, co nás v nejbližších pár letech ještě očekává. Chyba byla vytažena na světlo denní – inu, kým jiným než umělou inteligencí. Ta ji ale asi identifikovala nikoliv přímým čtením zdrojáků, ale na základě nastudování nějaké obskurní diskuse mezi programátory před 2-3 lety. (V tomto se názory různí, úplně jistě to nevíme.) Mezi několika zasvěcenými lidmi už se o ní vědělo v srpnu, ale tým, který pečuje o PHP, reagoval pomalu, protože po delší dobu nikdo úplně nedocenil její závažnost. Teprve když AI opět ukázala, jak se tato chyba dá v praxi zneužít, nastal „poprask na laguně“ a závod o to, jak co nejrychleji zazáplatovat miliony zranitelných serverů.

Podobné incidenty se v nejbližších letech budou vyskytovat znovu. Systémů s otevřeným zdrojovým kódem, jako je PHP, je všude plno, a ty zdrojové kódy jsou natolik rozsáhlé – miliony a miliony řádků – že se v nich nutně skrývají závažné chyby, kterých si až dosud nikdo nevšiml. Lidská pozornost je omezená, lidé musejí jíst a spát a něčím se živit. Umělá inteligence „žere“ jenom elektřinu a běžet dokáže 24 hodin denně, 7 dní v týdnu, takže bude postupně tyto chyby odhalovat a nacházet i způsoby, jakými je lze v praxi zneužít. A v každém konkrétním případě bude dost záležet na tom, kdo tu AI má v rukou; někdo má motivaci tu chybu opravit a ohlásit, někdo jiný zase tiše zneužívat, dokud to jde.

Toto potrvá minimálně pár let, do doby, než bude všechno takové „problémové ovoce“ otrháno. A ono navíc nikdy nebude otrháno kompletně – v tom smyslu, že spousta zařízení v našem okolí (například různé routery a wi-fi vysílače) nikdo nikdy opravovat nebude, protože jejich výrobci se na ně dávno vykašlali. (Zdvořile se tomu říká end-of-life produktu, a ten bývá někdy zatraceně krátký, třeba jen dva nebo tři roky.) Ty budou „děravé“ už napořád, respektive do chvíle, než je někdo nahradí něčím novějším.

Zábava, což?

Diskusní fórum ke článku najdete zde.

Poznámka: minulý týden jsem byl v Echu na diskusi o umělé inteligenci v matematice. První polovina debaty je dostupná zde, druhá je jen pro předplatitele.


Hudební epilog

Pohybu bylo věru dost 🙂

Loading

České vydavatelské asociace varují před novými podmínkami Mety. Mohou ohrozit práva vydavatelů k jejich obsahu.

Praha, 22. října 2026 – Sdružení pro internetový rozvoj (SPIR), Česká unie vydavatelů (ČUV), Správce licenčních práv vydavatelů (SLPV) a Asociace online vydavatelů (AOV) vyjadřují vážné znepokojení nad změnami obchodních podmínek společnosti Meta, které mají začít platit 30. října 2026. Sporná ustanovení dávají Metě široká oprávnění k automatizovanému vytěžování obsahu z externích webových stránek...

Zdroj